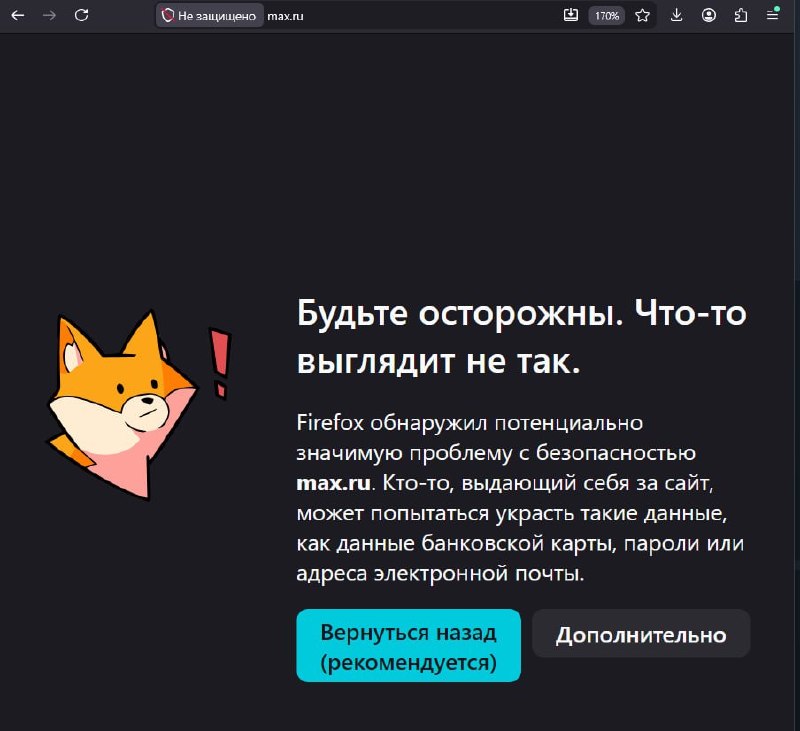
Пользователи популярного сервиса MAX столкнулись с серьезной проблемой: при попытке зайти в веб-версию через браузер появляется предупреждение об опасном подключении. Система безопасности браузера блокирует доступ, указывая, что соединение может быть небезопасным и скомпрометировать личные данные.
Согласно сообщению, которое видят пользователи, кто-то, выдающий себя за сайт MAX, может попытаться украсть конфиденциальную информацию: данные банковских карт, пароли от аккаунтов и адреса электронной почты. Это типичный признак фишинговой атаки или подмены сертификата безопасности (MITM-атаки).
Почему это происходит? Возможные причины включают:
— Проблемы с SSL-сертификатом на стороне сервера MAX (просрочка или несоответствие домену).
— Взлом DNS или перенаправление на поддельный сайт.
— Вредоносное ПО на устройстве пользователя, которое перехватывает трафик.
Что делать пользователям?
1. Не вводите никакие данные на странице, которая вызывает предупреждение.
2. Проверьте URL в адресной строке — он должен точно соответствовать официальному домену MAX.
3. Очистите кэш и куки браузера, затем попробуйте зайти снова.
4. Используйте VPN или другой браузер для проверки.
5. Если проблема сохраняется, обратитесь в службу поддержки MAX через альтернативные каналы (например, приложение или соцсети).
Важно помнить: браузеры современных версий (Chrome, Firefox, Edge) блокируют подозрительные соединения не просто так. Игнорирование таких предупреждений может привести к краже аккаунта или финансовых средств.
Следите за обновлениями: администрация MAX пока не выпустила официального заявления по этому инциденту. Однако пользователи в соцсетях и тематических каналах уже обсуждают проблему. Рекомендуем временно воздержаться от использования веб-версии до выяснения причин.
Будьте бдительны и не переходите по ссылкам из непроверенных источников, даже если они выглядят как официальные уведомления от MAX.