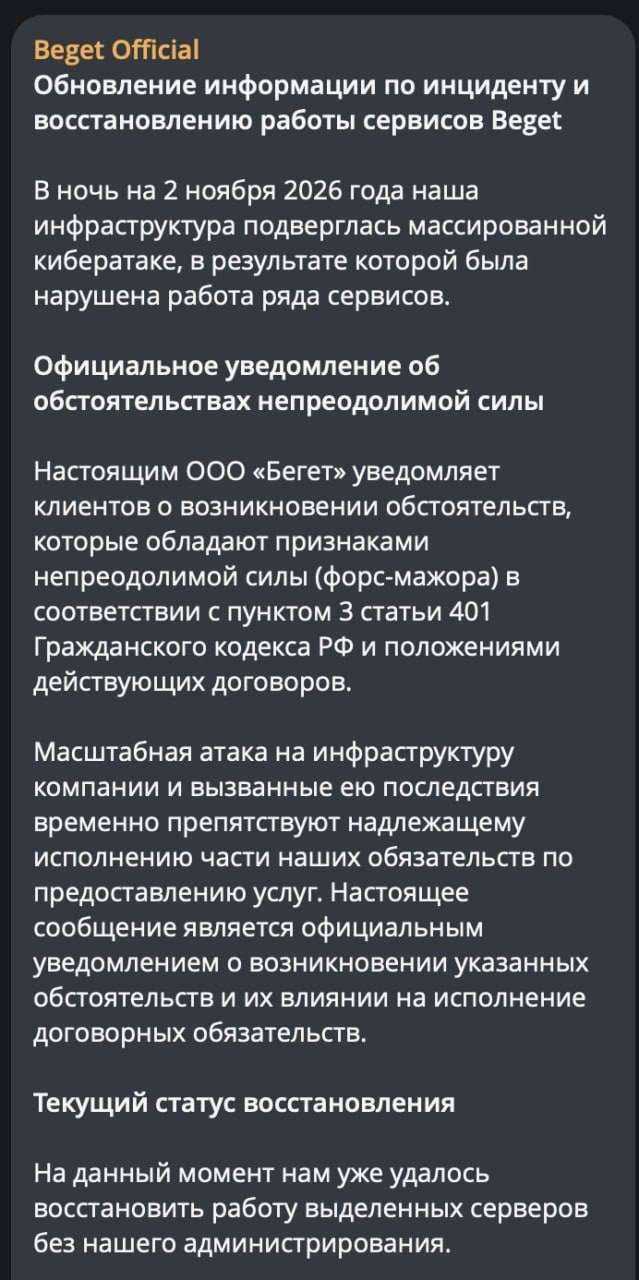
Хостинг-провайдер Beget официально подтвердил факт взлома своей инфраструктуры. Ночная атака затронула серверы компании, которая обслуживает значительную часть российского сегмента интернета. По предварительным оценкам, на Beget приходится почти 15% всех работающих сайтов в доменных зонах .ru, .рф и .su. Это означает, что потенциально под угрозой оказались около 500 000 ресурсов — от небольших блогов до корпоративных порталов и интернет-магазинов.
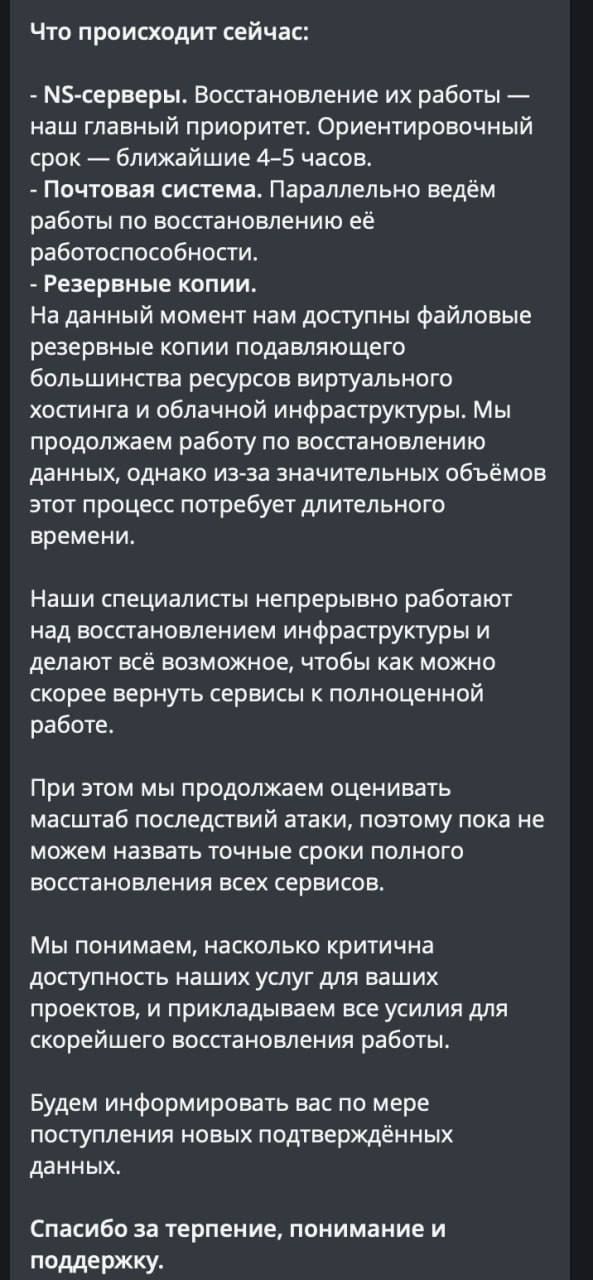
Представители Beget заявили, что уже зафиксировали несанкционированный доступ и проводят внутреннее расследование. Специалисты компании работают над локализацией инцидента и восстановлением нормальной работы сервисов. Однако, по словам технической поддержки, процесс может занять продолжительное время из-за масштаба инфраструктуры и необходимости проверки всех систем на предмет компрометации.
Пользователи хостинга массово сообщают о недоступности сайтов, проблемах с панелью управления и почтовыми сервисами. В социальных сетях и на профильных форумах владельцы ресурсов делятся опытом: у одних сайты отдают ошибку 500, у других наблюдается полная недоступность. Некоторые клиенты отмечают, что резервные копии, хранящиеся на серверах Beget, также могут быть затронуты, что вызывает дополнительное беспокойство.
Эксперты по кибербезопасности пока не делают однозначных выводов о характере атаки. Не исключено, что речь идёт о целевой кампании, направленной против российских хостинг-провайдеров. В подобных случаях злоумышленники часто используют уязвимости в панелях управления или атаки типа ransomware, шифрующие данные. Официальных комментариев о требованиях выкупа или утечке персональных данных пока не поступало.
Клиентам Beget рекомендуется временно приостановить обновление контента на сайтах, проверить наличие автономных резервных копий и сменить пароли от панели управления и FTP-доступа. Также стоит отслеживать официальные сообщения компании в статус-блоге и не поддаваться панике: в случае подтверждения утечки данных провайдер обязан уведомить пользователей в соответствии с законодательством.
Ситуация остаётся динамичной. Мы будем следить за развитием событий и обновлять материал по мере поступления новой информации от Beget и независимых экспертов. Владельцам сайтов, размещённых на других хостингах, также стоит проверить свои системы на предмет подозрительной активности — инциденты такого масштаба часто сопровождаются волной фишинговых атак.