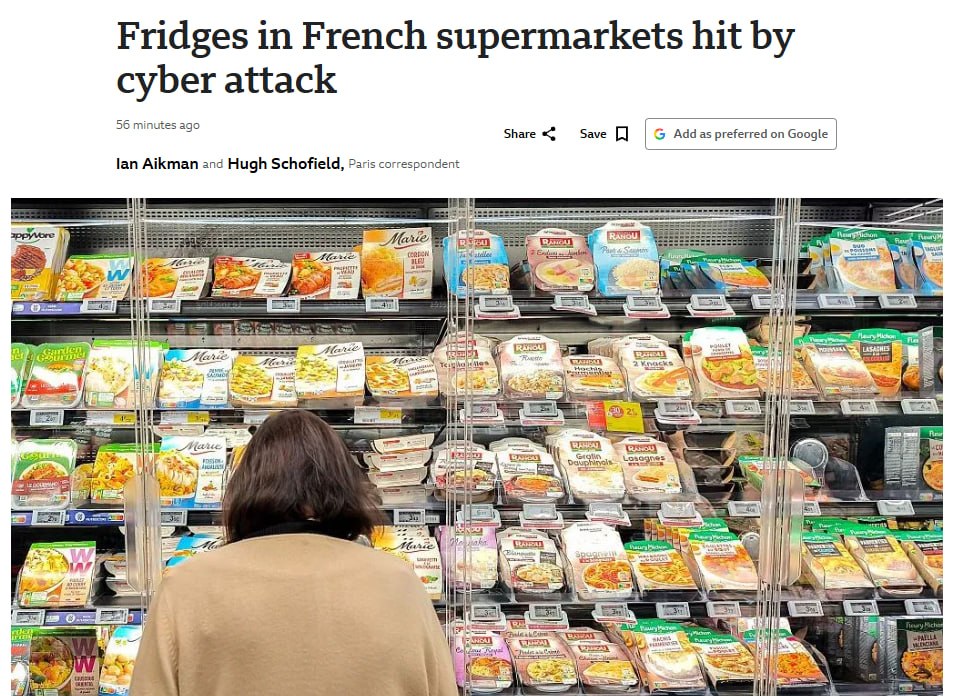
В результате масштабной кибератаки на системы охлаждения сотен супермаркетов по всей Франции злоумышленники подняли температуру в холодильниках и морозильниках до +50°C. Инцидент произошёл после того, как хакеры воспользовались уязвимостью в программном обеспечении датской компании Danfoss, которая стала известна ещё с лета 2026 года. Об этом сообщает BBC со ссылкой на источники в правоохранительных органах.
По данным Le Parisien, атака затронула не только крупные торговые сети, но и небольшие магазины. В результате перегрева оборудования произошли возгорания в нескольких торговых точках. Пожарным пришлось оперативно реагировать, чтобы предотвратить распространение огня. Основной ущерб связан с порчей продуктов питания: тысячи тонн товаров были признаны непригодными и уничтожены. Предварительная оценка убытков исчисляется миллионами евро.
Эксперты по кибербезопасности отмечают, что уязвимость в ПО Danfoss позволяет удалённо управлять климатическими системами, включая холодильные установки. Производитель пока не выпустил официальный патч, что делает возможными повторные атаки. Специалисты рекомендуют ритейлерам срочно обновить прошивки и усилить мониторинг сетей.
Пока ни одна хакерская группировка не взяла на себя ответственность за атаку. Французские власти начали расследование, к которому подключились национальные агентства по кибербезопасности. Владельцы супермаркетов подсчитывают убытки и требуют от Danfoss компенсации. Ситуация усугубляется тем, что аналогичные системы охлаждения используются и в других странах Европы, что создаёт риск повторения инцидента в глобальном масштабе.
Этот случай вновь подчёркивает уязвимость критической инфраструктуры перед лицом киберугроз. Эксперты призывают производителей IoT-устройств уделять больше внимания безопасности на этапе разработки, а компании — проводить регулярные аудиты своих систем. В противном случае последствия могут быть ещё более разрушительными, вплоть до нарушения цепочек поставок продуктов питания.